NIS2 et loi Résilience : la sécurité de vos sous-traitants devient une clause, pas une intention
Votre entreprise ne figure pas parmi les 15 000 entités visées par NIS2 ? Vos clients, peut-être. Et leurs obligations descendent par le contrat : exigences alignées sur le référentiel ANSSI, droit d'audit, incident notifié sous 24 heures. La clause cyber arrive avant la loi, qui n'est pas encore votée.

Sommaire
- Où en est la loi Résilience, et pourquoi ça n’arrête rien
- Pourquoi vos sous-traitants entrent dans NIS2 sans y être soumis
- L’effet cascade sur trois niveaux de sous-traitance
- Le double angle mort qui piège les deux camps
- Le questionnaire fournisseur en dix points
- Trois gestes selon votre place dans la chaîne
- FAQ - Questions sur NIS2 et la sécurité des sous-traitants
La France compte environ 15 000 futures entités régulées par NIS2, de l’énergie à la santé en passant par les transports, contre 500 sous la première directive. Autour d’elles gravitent des dizaines de milliers de prestataires que personne ne recensera jamais. C’est pourtant eux que la vague touche en premier.
Le texte contient un mécanisme discret : la sécurité de la chaîne d’approvisionnement fait partie des mesures imposées aux entités régulées. Résultat, les obligations de NIS2 descendent vers les sous-traitants par le contrat, jamais par une notification de l’ANSSI.
Et la loi française n’est même pas votée.
Voici l’effet cascade sur trois niveaux, le double angle mort qui piège les deux camps et le questionnaire fournisseur en dix points, prêt à envoyer.
| En bref : NIS2 impose aux 15 000 entités régulées de sécuriser leur chaîne d’approvisionnement, ce qui transforme la cybersécurité des prestataires en clauses contractuelles, audits et délais de notification. Un sous-traitant jamais notifié par l’ANSSI hérite des obligations à la signature, et le questionnaire en dix points ci-dessous permet aux deux camps de s’y préparer. |
Où en est la loi Résilience, et pourquoi ça n’arrête rien
Le véhicule français s’appelle loi Résilience, pour « résilience des infrastructures critiques et renforcement de la cybersécurité » : un seul texte pour transposer NIS2, la directive sur les entités critiques et le volet cyber du secteur financier. Adopté au Sénat en mars 2025, il attend toujours son passage dans l’hémicycle de l’Assemblée nationale, espéré ce mois de septembre. La France a manqué l’échéance européenne d’octobre 2024, procédure d’infraction à la clé.
L’ANSSI n’a pas attendu. Depuis le 17 mars 2026, elle diffuse le Référentiel Cyber France (ReCyF), document de travail qui liste les mesures recommandées pour atteindre les objectifs de sécurité de NIS2. Ses mesures visent la protection contre la menace cybercriminelle de masse ; non contraignant à ce stade, l’appliquer permet déjà de s’en prévaloir lors d’un futur contrôle. Les sanctions prévues montent jusqu’à 10 millions d’euros ou 2 % du chiffre d’affaires mondial.
Le détail des échéances est ailleurs : notre calendrier réglementaire de l’externalisation suit la loi Résilience aux côtés du RGPD, de DORA et de l’AI Act. Ici, un seul sujet : la chaîne de sous-traitance.
Pourquoi vos sous-traitants entrent dans NIS2 sans y être soumis
Parmi les mesures imposées aux entités régulées figure la sécurité de la chaîne d’approvisionnement : chaque entité doit maîtriser les risques que ses fournisseurs et prestataires font peser sur son activité. La directive européenne ne dit pas comment. Le contrat s’en charge.
Concrètement, les appels d’offres de 2026 embarquent déjà des annexes sécurité : exigences techniques, droit d’audit, notification d’incident sous 24 heures, parfois l’alignement pur et simple sur le ReCyF. Le sous-traitant qui découvre le sujet à ce moment-là a déjà perdu l’appel d’offres précédent sans savoir pourquoi.
Rien de neuf dans ce scénario. Le RGPD a fait exactement cela en 2018 avec ses contrats de sous-traitance obligatoires, et notre checklist RGPD pour l’externalisation hors Union européenne en décrit la mécanique. Personne ne devrait être surpris deux fois par le même mécanisme.
L’effet cascade sur trois niveaux de sous-traitance
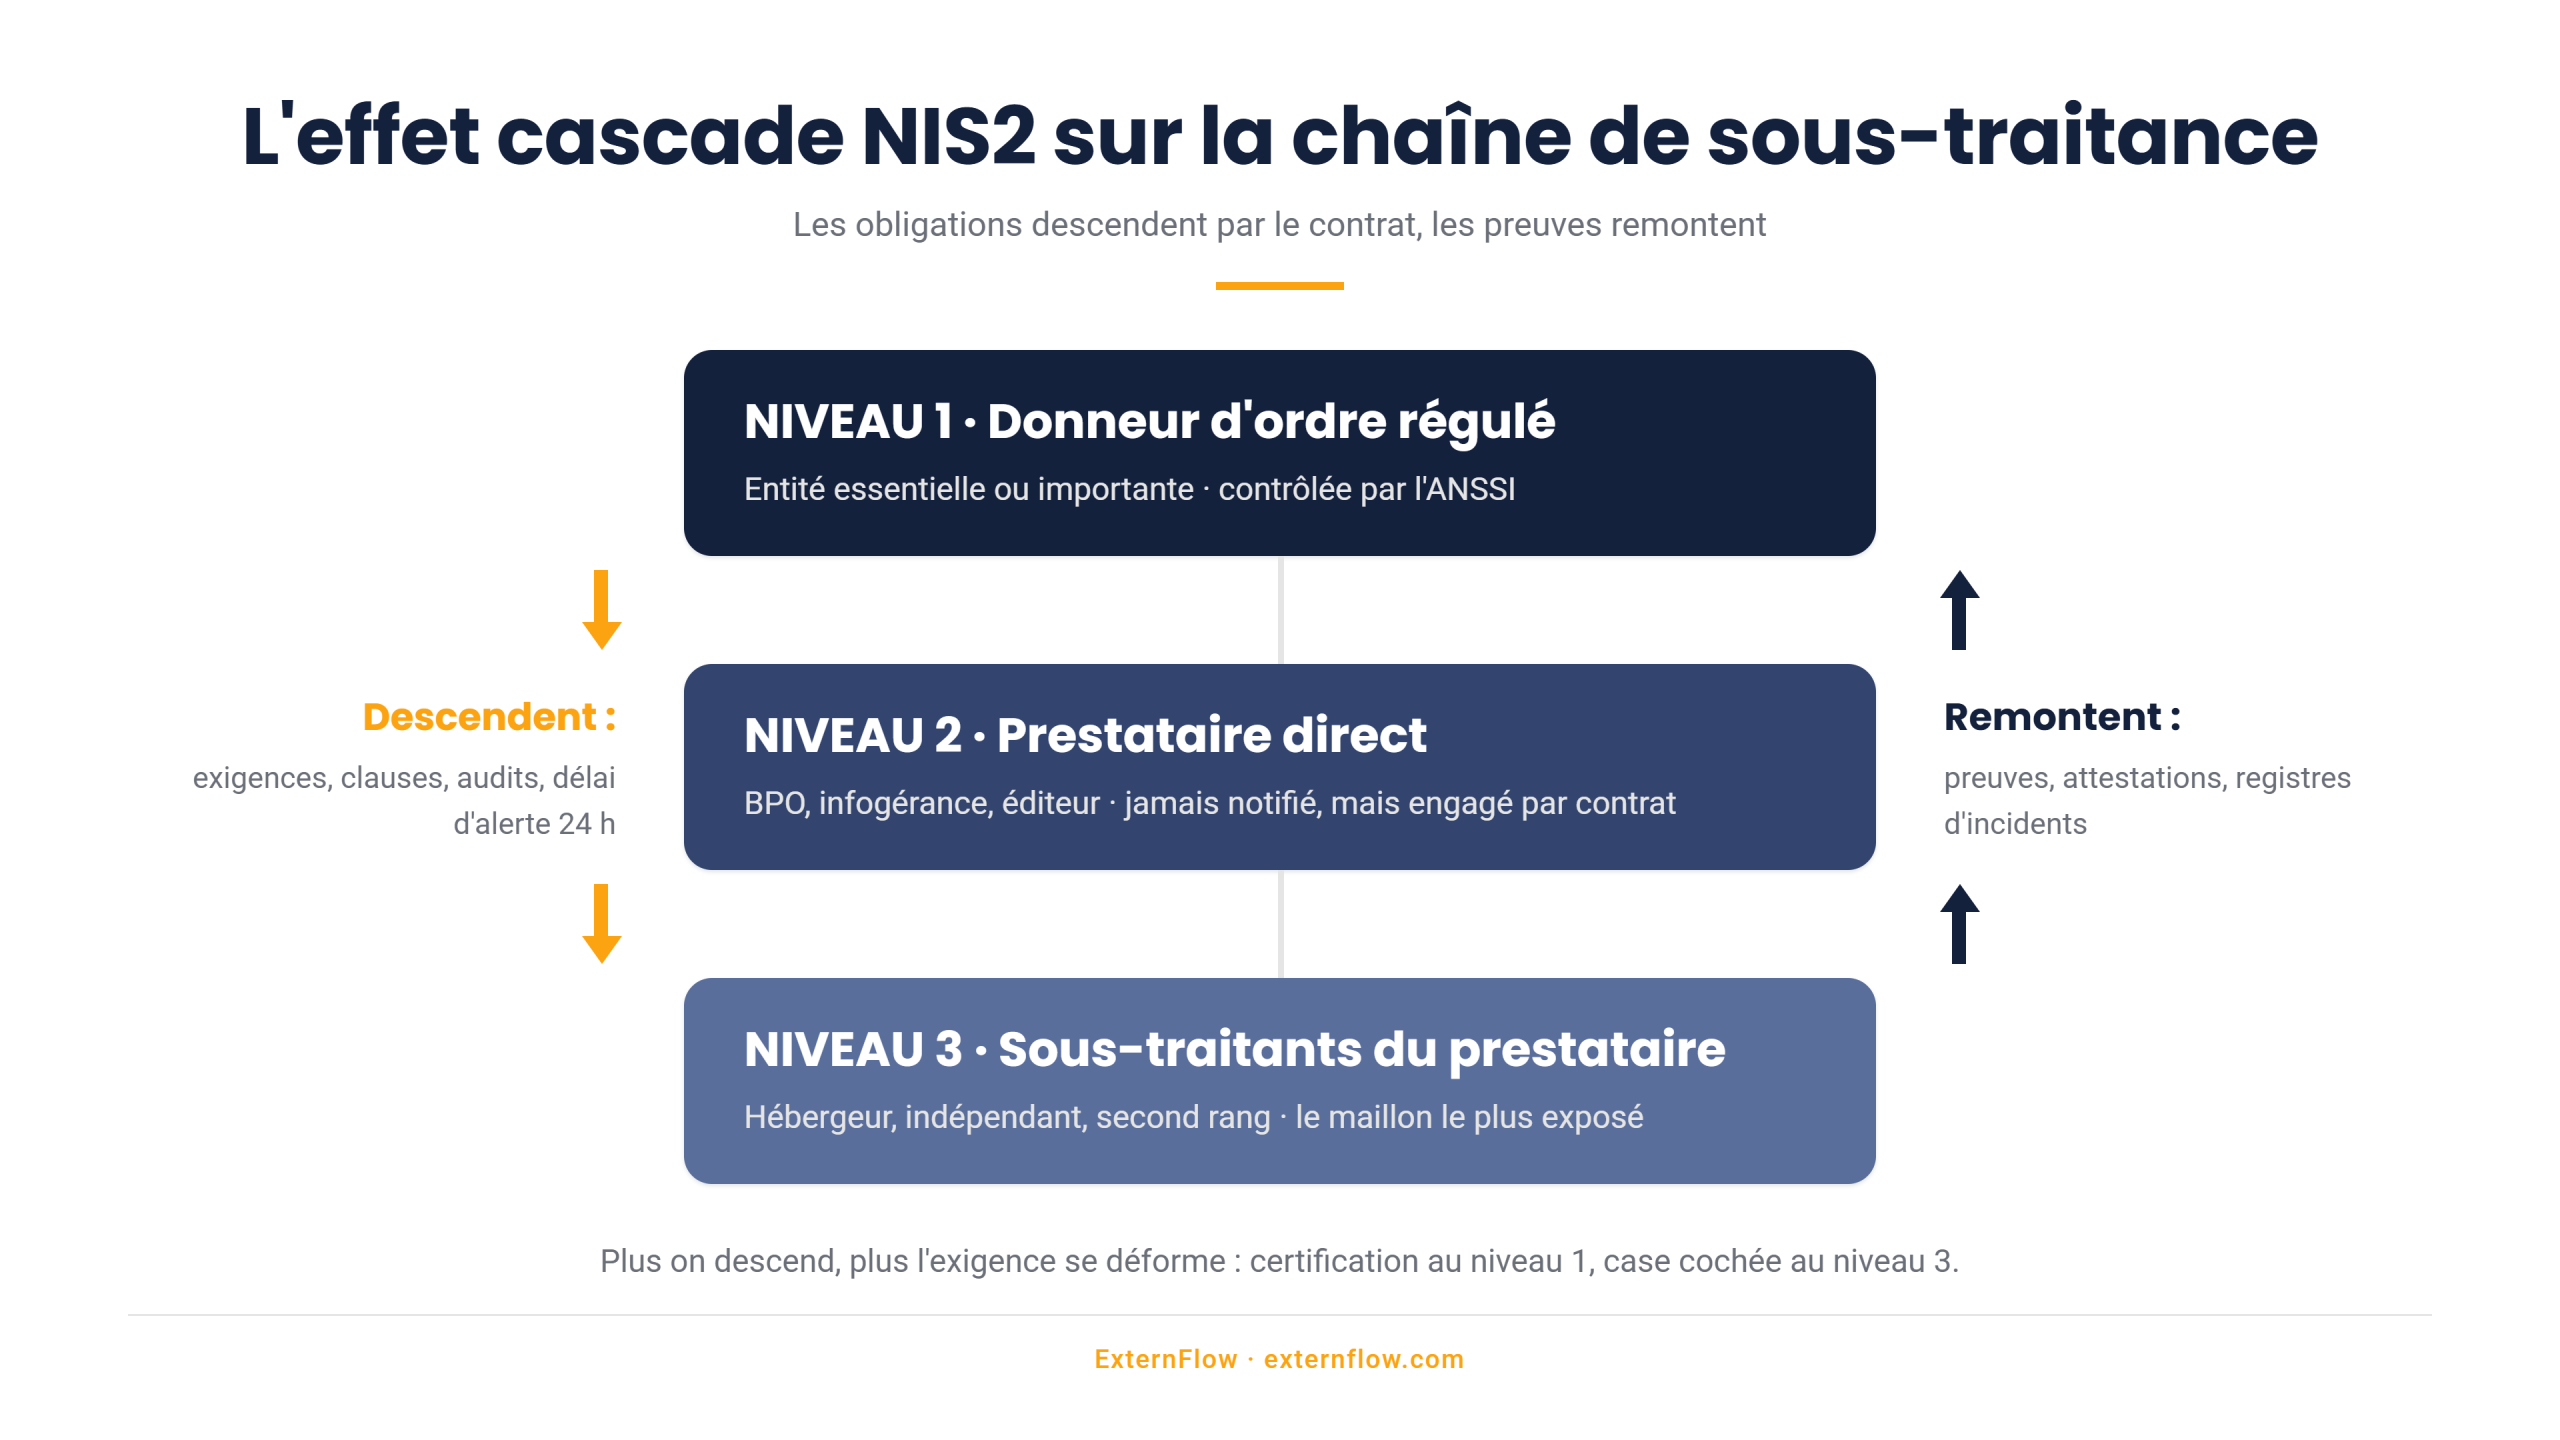
NIS2 traite les sous-traitants en chaîne : les obligations descendent, les preuves remontent. Le tableau résume ce que chaque niveau signe, et ce qu’on lui réclame en retour.
| Niveau | Ce qui descend par le contrat | Ce qui remonte comme preuve |
| Niveau 1 : le donneur d’ordre régulé (entité essentielle ou importante) | Les obligations légales : gestion des risques, enregistrement, notification des incidents à l’ANSSI | Sa conformité, démontrée en cas de contrôle, audits à l’appui |
| Niveau 2 : le prestataire direct (BPO, infogérance, éditeur) | Clauses cyber, droit d’audit, incident notifié sous 24 heures, exigences alignées sur le ReCyF | Certifications, attestations, registres d’incidents, résultats de tests |
| Niveau 3 : les sous-traitants du prestataire (hébergeur, indépendant, second rang) | Les mêmes exigences, répercutées en cascade, souvent sans explication | Ce qu’il peut : parfois une simple déclaration sur l’honneur |
Plus on descend, plus l’exigence se déforme : le niveau 1 exige une certification, le niveau 3 coche une case. Les attaquants connaissent ce dégradé aussi bien que les juristes, ils entrent par le bas de la cascade.
Le double angle mort qui piège les deux camps
Côté prestataire, l’angle mort tient en une phrase : personne ne vous préviendra. L’ANSSI notifie les entités régulées, pas leurs fournisseurs. La première trace de NIS2 dans la vie d’une PME sous-traitante est une annexe de vingt pages reçue un vendredi, avec signature attendue le lundi.
En face, le miroir exact : le donneur d’ordre doit auditer des prestataires qui ignorent le sujet. Le questionnaire générique de quatre-vingts lignes revient rempli au hasard, quand il revient. L’évaluation de la chaîne devient une fiction documentaire que le premier incident déchire.
Aucun texte ne dicte précisément les clauses à écrire : le référentiel oriente, le contrat tranche. C’est l’espace de négociation, et il se travaille avec les mêmes réflexes que nos critères de choix d’un prestataire BPO.
Le questionnaire fournisseur en dix points
À envoyer tel quel à vos prestataires critiques, ou à remplir avant qu’un client ne l’exige. Une non-réponse est une réponse.
Cinq questions sur l’organisation
- Qui pilote la sécurité chez vous, et à qui cette personne rend-elle compte ?
- Êtes-vous directement soumis à NIS2 et, si oui, enregistré auprès de l’ANSSI ?
- Quelles mesures de sécurité appliquez-vous aujourd’hui : authentification multifacteur, sauvegardes, chiffrement, correctifs ?
- Sous quel délai nous notifiez-vous un incident de sécurité touchant nos données ou notre service ?
- Qui sont vos propres sous-traitants critiques, et que leur imposez-vous par contrat ?
Cinq questions sur la preuve
- Quelle certification ou quel audit récent pouvez-vous produire : ISO 27001, SecNumCloud, audit tiers ?
- Testez-vous sauvegardes et plan de continuité d’activité, à quelle fréquence, avec quels résultats ?
- Vos accès à nos systèmes d’information sont-ils nominatifs, tracés et révocables sous 24 heures ?
- Acceptez-vous un droit d’audit contractuel, sur pièces et sur site ?
- Que se passe-t-il en fin de contrat: restitution, effacement, preuve de l’effacement ?
Dix réponses écrites valent mieux qu’une plaquette commerciale. Datez-les, annexez-les au contrat, et rejouez l’exercice chaque année : la sécurité d’un prestataire est une photographie, jamais un acquis.
Trois gestes selon votre place dans la chaîne
Donneur d’ordre : envoyez le questionnaire à vos fournisseurs critiques ce mois-ci, avant que l’ANSSI ne vous demande comment vous les évaluez. Prestataire : répondez avant qu’on vous le demande, un dossier prêt transforme une contrainte en argument commercial face aux concurrents muets. Dans les deux cas, écrivez le délai de notification d’incident noir sur blanc.
Et si la relation devait se défaire sur un désaccord de sécurité, votre plan de réversibilité fixe déjà qui récupère quoi, preuves d’effacement comprises.
Sources et références
Cet article s’appuie notamment sur l’annonce du Référentiel Cyber France par l’ANSSI, la page de l’ANSSI consacrée à la directive NIS 2, la foire aux questions officielle MonEspaceNIS2 sur l’avancement de la transposition, l’analyse de Legiscope sur la transposition française et son calendrier et le suivi du parcours parlementaire par Deefense.
FAQ - Questions sur NIS2 et la sécurité des sous-traitants
Une PME de 30 salariés peut-elle être concernée par NIS2 ?
Directement, rarement : les seuils visent d'abord les moyennes et grandes entreprises des secteurs listés. Par le contrat, oui : dès qu'un client régulé lui confie une activité sensible, les exigences descendent.
Qu'est-ce que le ReCyF publié par l'ANSSI ?
Le Référentiel Cyber France, diffusé le 17 mars 2026 en version de travail, liste les mesures recommandées pour atteindre les objectifs de sécurité de NIS2. Non contraignant à ce stade, il permet déjà de se prévaloir de son application en cas de contrôle.
Quels délais de notification d'incident prévoit NIS2 ?
Une alerte précoce sous 24 heures, une notification sous 72 heures, un rapport final sous un mois. Les donneurs d'ordre répercutent ces délais dans leurs contrats, parfois en les durcissant.
Quelles sanctions en cas de manquement ?
Jusqu'à 10 millions d'euros ou 2 % du chiffre d'affaires mondial pour les entités essentielles, avec une responsabilité possible des dirigeants. Le sous-traitant non régulé risque autre chose : la perte du contrat.
La loi Résilience est-elle déjà applicable ?
Non. Le texte attend son vote à l'Assemblée nationale, puis viendront décrets et arrêtés. Les clauses cyber, elles, circulent déjà dans les appels d'offres, sans attendre la promulgation.
La lettre ExternFlow
Chaque semaine, une sélection d’analyses sur le BPO, l’externalisation et le SEO, pensée pour les décideurs. Pas de publicité, pas de revente d’adresse.
Cet article vous a été utile ?
Ajoutez ExternFlow à vos sources préférées sur Google
Par Setraniaina Andrianajason
Je suis Setraniaina, fondateur de LAPLUME.MG et consultant SEO/GEO indépendant via Red Island SEO, depuis Madagascar. Passionné de nouvelles technologies, d'IA et de marketing digital, je partage sur ExternFlow mes analyses sur l'externalisation, le BPO et le référencement.